🩺 BlockCheck в Zapret 2 GUI: как узнать, что режет провайдер, и подобрать стратегию
О чём заметка
Пошаговое руководство по разделу BlockCheck в программе Zapret 2 GUI версии 22 и новее: как запустить проверку, как читать итог и карточки сайтов, как подобрать стратегию и что делают остальные четыре вкладки раздела. Снимки экрана сделаны в настоящей программе 31 октября 2026 года, раздел о видеосерверах YouTube — 13 ноября 2026 года в версии 21.1.7.249, карточки сервисов и вкладка «Проверка домена» — 13 ноября 2026 года в версии 21.1.7.251. Что ещё поменялось в версии 22, собрано в списке изменений Zapret 22.
TL;DR
- BlockCheck сам открывает сайты так, как их открыл бы Chrome, и говорит, что именно им мешает: подмена DNS, блокировка по имени сайта, бан по адресу, обрыв после 16 КБ и другое. Под каждым видом блокировки написано, что с ним делать.
- Проверяйте дважды: с выключенным Zapret, чтобы увидеть, что блокируется, и с включённым, чтобы убедиться, что обход помог. Кнопка «С обходом и без» делает обе проверки сама.
- Подбор стратегии перебирает стратегии для нужного сайта и считает рабочей только ту, через которую сайт действительно загрузился. «Применить лучшую» записывает её в пресет и сразу проверяет сайт.
- Проверка домена, DNS-серверы и DNS подмена отвечают на частные вопросы: что происходит с вашим сайтом или адресом, какие DNS-серверы у вас рабочие и не подменяет ли провайдер адреса.
- Видео YouTube проверяется по всем найденным видеосерверам, по IPv4 и IPv6. Если видео тормозит, BlockCheck предлагает подходящее исправление кнопкой — закрыть молчащие кэши провайдера в hosts или включить пресет без QUIC — и после следующей проверки говорит, помогло ли оно.
- Стратегия помогает не от всего. Бан по адресу, сайт, который сам закрыт для России, и подмену DNS лечат «Редактор hosts» и «Настройка DNS», и BlockCheck подсказывает это прямо в итоге.
Куда идти после BlockCheck
BlockCheck — это диагностика: он не чинит сайт сам, а говорит, что ему мешает. Дальше всё зависит от ответа, и для каждого ответа в вики есть своя статья. Короткая карта, чтобы не заблудиться:
- Программа только установлена и ничего не настроено — сначала настройка Zapret 2 GUI для новичков: выбор пресета и запуск обхода. BlockCheck полезнее, когда есть что сравнивать.
- Итог «по имени (SNI)», «обрыв», «через раз», «почерк браузера» — это работа для стратегии: вкладка «Подбор стратегии» ниже, затем как честно проверить стратегию и, если хочется понять механику, как устроены стратегии.
- Итог «по адресу (IP)» или сервис сам закрыт для России (ChatGPT, Gemini, Claude, Spotify) — стратегия не поможет, нужен другой адрес: Редактор hosts и Zapret DNS.
- Итог «DNS» — провайдер подменяет ответы или DNS-сервер молчит: шифрованный DNS и Zapret и как устроен перехват DNS.
- Сайт открывается, но частично (нет картинок, видео, чата) — как найти домены, которые не грузятся, потом как добавить их в свой профиль.
- Игры и звонки — как подобрать стратегию для игры и Discord.
- Вчера работало, сегодня нет — почему «Zapret перестал работать» — это обычно обновление фильтра у провайдера.
Полная таблица «что показал BlockCheck → что читать» стоит в конце статьи, в разделе «Что читать дальше».
Где найти BlockCheck
Раздел открывается пунктом BlockCheck в группе «Диагностика» бокового меню. Сверху у него пять вкладок: BlockCheck, Подбор стратегии, Проверка домена, DNS-серверы и DNS подмена. Первая вкладка отвечает на общий вопрос «что у меня не открывается и почему», остальные решают отдельные задачи, о них ниже. Ссылка «Как это работает?» в правом верхнем углу страницы открывает эту статью, а у шагов экскурсии по BlockCheck есть кнопка «Подробнее в вики» — каждая ведёт на свой раздел.

Шаг 1. Запустите проверку
Пока проверок не было, на вкладке видна панель «Сеть ещё не проверялась». Управление в ней занимает две строки.
В первой строке кнопки и выпадающий список с набором проверок:
- «Только сайты (быстро)» — список популярных сайтов, каждый открывается так, как его открыл бы браузер. Это режим по умолчанию и самый полезный для начала: одна-две минуты.
- «Глубокая диагностика (около минуты)» — всё то же плюс проверка DNS-серверов, поиск места фильтра и пробы, которых браузер не делает: пачка соединений сразу, серия UDP-пакетов, загрузка на сервер. Нужна, когда быстрый режим не объяснил, что происходит, или когда разбираетесь с поддержкой.
До версии 21.1.7.251 в списке был ещё пункт «Только Discord и YouTube (быстро)». Теперь любой сервис проверяется отдельно своей карточкой — о них ниже.
Во второй строке — две настройки:
- «Сверить с сервером в США» (до версии 21.1.7.227 — «в Нидерландах») — для сайтов, которые не открылись, программа спросит сервер проекта Zapret DNS в США, открываются ли они из-за рубежа. Если и там нет, BlockCheck честно скажет «сайт не работает сам», а не назовёт это блокировкой. Если страница начала грузиться и оборвалась раньше обычного обрыва ТСПУ, сервер загрузит ту же страницу целиком: рвётся и там — сайт ломается сам, приходит — обрыв только из России. На сервер уходят только имена сайтов из встроенного списка (и путь страницы, если она оборвалась), ваши собственные домены и сведения о компьютере не уходят; сервер ничего не записывает. Галочка выключена по умолчанию по одной причине: провайдер увидит, что компьютер соединился с сервером проекта (что внутри соединения, он не видит).
- «+ Свой домен» — если нужного сайта нет в проверке, нажмите эту ссылку, впишите адрес и нажмите «Добавить». Домен запомнится и будет проверяться вместе с остальными, пока вы его не уберёте.
Ниже, под строкой «Или проверьте только один сервис:», — карточки известных сервисов: YouTube, Discord, Telegram, Instagram, Facebook, X (Twitter), WhatsApp, Spotify, ChatGPT, RuTracker, Twitch и LinkedIn. Нажатие на карточку сразу запускает проверку только этого сервиса — кнопку «Проверить» нажимать не нужно. Проверка та же, что у всего BlockCheck: все адреса сервиса (у YouTube — сайт, превью, служба плеера и видеосерверы вашей сети), звонки, обрыв на 16 КБ, список проблем с кнопками исправления. Один YouTube проверяется секунд за десять. В «Прошлых проверках» такая проверка записывается названием сервиса, и «Что изменилось» сравнивает её с прошлой проверкой того же сервиса. Дата-центры Telegram проверяются, только когда выбран Telegram или «Только сайты».

Затем нажмите «Проверить».
Проверку полезно провести дважды. С выключенным Zapret она показывает, что именно блокирует провайдер. С включённым она показывает, помог ли ваш пресет. Кнопка «С обходом и без» делает это сама: проверяет как есть, переключает Zapret, проверяет ещё раз, возвращает его в прежнее состояние и показывает сравнение.
VPN и прокси искажают проверку
Если на компьютере работает VPN, прокси или другая программа обхода, BlockCheck пишет об этом прямо под главной фразой итога. Проверка тогда описывает дорогу через эту программу, а не сеть провайдера. Для честного итога выключите их на время проверки.
Шаг 2. Дождитесь конца проверки
Пока идёт проверка, под панелью виден её ход по разделам: сайты, зарубежные хостинги, голосовые серверы, IPv6 и состояние компьютера. Карточки сайтов появляются по мере готовности, поэтому смотреть результат можно сразу. Быстрая проверка занимает одну-две минуты, «Глубокая диагностика» дольше. Кнопка «Остановить» прерывает проверку сразу.

Шаг 3. Прочитайте итог
Когда проверка закончится, сверху появится главный вывод: например, «Найдены проблемы: 7». Под ним написано, был ли включён Zapret, сколько длилась проверка и что изменилось с прошлой такой же проверки — например, «перестали открываться: Facebook».
Цветная полоса и плитки под итогом делят сайты по виду блокировки: сколько открывается, сколько закрыто по адресу, сколько по имени. Нажатие на плитку прокручивает страницу к группе этих сайтов.

Ниже идут группы проблем. У каждой группы название вида блокировки, кружок «i» с объяснением простыми словами и кнопка, которая ведёт туда, где проблема решается: «Подобрать стратегию», «Настройка DNS», «Подобрать стратегию для звонков». Значок листа рядом с кнопкой открывает полный отчёт по группе.

Главное, что даёт итог, — понимание, поможет ли тут стратегия Zapret вообще. Таблица ниже повторяет советы, которые программа пишет в каждой группе.
| Вид блокировки в итоге | Что это значит | Что делать |
|---|---|---|
| Блокировка по имени (SNI) | Фильтр читает имя сайта в начале шифрованного соединения и рвёт его | Подобрать стратегию: именно это обходит Zapret |
| Обрыв после 16 КБ | Соединение открывается, но данные обрываются на первых килобайтах | Подобрать стратегию для сайта, который грузится не до конца |
| Блокировка по «почерку» браузера | Фильтр узнаёт приветствие браузера и режет его | Подобрать стратегию: она меняет то, как фильтр видит начало соединения |
| Страница провайдера о блокировке | Вместо сайта приходит заглушка провайдера | Подобрать стратегию |
| Открываются через раз | Часть попыток проходит, часть нет | Подобрать стратегию, чтобы сайт открывался каждый раз |
| Бан по адресу (IP) | Закрыт сам адрес сервера | Стратегия помогает редко: нужен другой адрес — DNS-профиль в «Редакторе hosts», другой DNS или VPN |
| TLS по адресу: режут ответ сервера | Соединение открывается, но любое шифрованное соединение с адресом обрывают по началу ответа сервера; с окном приёма в 1 байт ответ проходит | Подобрать стратегию: подбор сам добавит малое окно только для этих адресов. Скорость через них ограничена: около 50 Мбит/с при пинге 20 мс |
| DNS | Ответы DNS подменяют или DNS-сервер не отвечает | Включить шифрованный DNS в «Настройке DNS» |
| Мешает запись в hosts | В файле hosts устаревший адрес сайта | Обновить или убрать запись в Редакторе hosts |
| Сайт не работает сам | Сайт не открывается и из-за рубежа | Подождать: Zapret тут не поможет |

Проще говоря: если в итоге написано «по имени», «обрыв», «через раз» или «TLS по ответу сервера», идите в «Подбор стратегии». Если «по адресу», «DNS» или «hosts», стратегию подбирать бессмысленно, и кнопка в группе сразу ведёт в нужный раздел. Ниже каждый вид разобран подробнее: как он выглядит, почему так происходит и что читать дальше.
Блокировка по имени (SNI)
Когда браузер открывает сайт по HTTPS, первым пакетом он здоровается с сервером, и в этом приветствии открытым текстом написано имя сайта (поле SNI). Оборудование провайдера (ТСПУ — технические средства противодействия угрозам) читает это имя и, если оно в списке, молча глушит соединение. На карточке это выглядит как «TLS 1.2: молчит», «TLS 1.3: молчит», «Chrome: режется», а в подробностях — строка «то же имя другими буквами сервер принимает»: фильтр ищет имя буква в букву, а сам сервер жив.
Проще говоря: сервер работает, но провайдер рвёт соединение, как только видит имя сайта. Именно это обходит Zapret: стратегия меняет первые пакеты так, что фильтр имени не узнаёт. Идите во вкладку «Подбор стратегии». Как стратегии это делают, разобрано в статье про —lua-desync, а самые частые приёмы — в разборах fake и multisplit.
Обрыв после 16 КБ и «открываются через раз»
Соединение устанавливается, первые килобайты проходят, а потом данные замирают. Так работает фильтр, который пропускает начало соединения и обрывает его на объёме около 16–20 КБ: страница начинает грузиться и останавливается, видео стоит на загрузке. Фильтр считает всё, что прислал сервер, вместе с рукопожатием и сертификатом (3–5 КБ), поэтому самой страницы до обрыва приходит заметно меньше — BlockCheck считает так же, как фильтр. «Через раз» — когда часть попыток проходит, часть нет. Оба вида тоже лечатся стратегией. Почему фильтр устроен именно так, разобрано в статье как ТСПУ анализирует соединение слой за слоем.
Бан по адресу (IP)
Здесь закрыт сам адрес сервера: до него не доходит ни одно соединение, как ни меняй пакеты. Стратегия помогает тут редко. Нужен другой адрес, по которому сервис тоже отвечает: его подставляет DNS-профиль в Редакторе hosts или сервер Zapret DNS. Если сервис нужен целиком и адреса закрыты все, остаётся VPN.
Один молчащий адрес — ещё не бан всего сайта. У сайта обычно несколько адресов, и с версии 21.1.7.265, если на первом не прошло ни одно имя, BlockCheck сравнивает настоящее и постороннее имя ещё на двух-трёх адресах сайта. Если на каком-то из них постороннее имя проходит, а настоящее режут, вывод — «Блокировка по имени»: такую блокировку обходит стратегия. В строке «Как блокируют» тогда сказано, какой адрес закрыт целиком и на каком режут имя. Так было в отчёте с МТС 15 ноября 2026: у youtubei.googleapis.com адрес 172.217.114.4 не отвечал ни с каким именем, а на 172.217.113.4 и 172.217.116.4 example.com проходил, а имя службы плеера резали. До 21.1.7.265 отчёт писал «Бан по адресу (IP)» и «стратегия не поможет», хотя «Подбор стратегии» тут же нашёл рабочую — «General Simple Fake, Simple Fake ALT2 · из TCP».
TLS по адресу: режут ответ сервера
С конца октября 2026 года ТСПУ режет любое шифрованное соединение с части адресов Google, в том числе с зарубежных видеосерверов googlevideo.com. Имя сайта тут ни при чём: соединение рвётся, даже если назвать в приветствии example.com. Фильтр узнаёт шифрование по первым трём байтам ответа сервера (16 03 03), но читает ответ только в пределах окна приёма — столько байт, сколько компьютер сказал серверу, что готов принять. BlockCheck проверяет это прямо: когда ни одно имя не прошло, он открывает соединение с окном приёма в 1 байт. Если начало ответа сервера приходит дважды подряд, программа делает контроль — то же соединение с окном в 1 КБ. Этот ответ фильтр видит и должен оборвать. Если и он проходит, дело не в окне, а в потере больших пакетов на пути, медленной линии или фильтре «через раз», и вывода о малом окне нет. Только когда малое окно прошло, а контроль нет, в итоге стоит «TLS по адресу: режут ответ сервера», а в подробностях видеосервера появляются строки «Шифрование с окном приёма в 1 байт» и «То же с окном приёма в 1 КБ».
Проще говоря: адрес не закрыт наглухо, фильтр просто не успевает узнать шифрование, если ответ идёт по байту. Это обходит приём wssize, и «Подбор стратегии» найдёт его сам. Обычный wssize занижает окно на всё соединение, и скорость падает в десятки раз. Программа ставит свой вариант wssize_ramp: окно мало только до первых байт ответа сервера, а дальше почти настоящее, не больше 128 КБ. При пинге 20 мс это около 50 Мбит/с. На стенде с подражанием фильтру обычный wssize 1:1 дал 1,9 Мбит/с, а wssize_ramp — 20–57 Мбит/с при 61–81 напрямую. Подбор всё равно включает его только для адресов, где нашёл этот фильтр. Если в подробностях видеосервера есть строка «Через адрес Google … отдал данные», быстрее прописать этот адрес в hosts — программа подскажет точную строку. Как устроен фильтр, разобрано в статье ТСПУ режет TLS с адресов Google и считает TCP-окно.
DNS
DNS — служба, которая превращает имя сайта в адрес. Если провайдер подменяет ответ, браузер идёт не туда, и сайт не открывается ещё до всякой проверки соединения. В итоге это группа «DNS» с кнопкой «Настройка DNS»: там включается шифрованный DNS, ответ которого провайдер не может прочитать и подменить. Подробнее — поможет ли Zapret, если блокируют сам DNS и как провайдеры перехватывают DNS. Проверить подмену отдельно можно на вкладке «DNS подмена».
Мешает запись в hosts и чужой сертификат
Иногда сайт ломает не провайдер, а сам компьютер: в файле hosts записан старый адрес сайта, который больше не отвечает, или вместо сайта отвечает чужой сервер со своим сертификатом — например, страница провайдера или программа на компьютере, которая сама разбирает HTTPS. BlockCheck называет такую причину прямо: «Мешает запись в hosts», «Отвечает чужой сервер». Запись обновляется или убирается в Редакторе hosts.
Сайт не работает сам
Сайт не открывается и из-за рубежа — значит, он выключен, а не заблокирован. Этот вывод BlockCheck делает, только когда включена галочка «Сверить с сервером в США». Zapret тут не поможет: подождите и повторите проверку.
Шаг 4. Посмотрите карточки сайтов
Под группами проблем стоит строка с цифрами — сколько сайтов, адресов и проб проверено, — а за ней карточка на каждый сайт. На карточке:
- кружок и подпись под названием: открывается сайт или чем закрыт;
- строки — отдельные адреса сервиса: сам сайт, превью видео, служба плеера, видео, чат, картинки;
- метки внизу — какие дороги к сайту прошли и какие нет;
- метки «в реестре РКН» (сайт есть в реестре блокировок), «контрольный», «запись в hosts устарела».
Метки дорог — главное на карточке. Каждая — отдельный способ открыть сайт, и вместе они показывают, что именно режет фильтр:
- TLS 1.2 и TLS 1.3 — шифрованное соединение с двумя версиями протокола. «Молчит» значит, что на приветствие никто не ответил: так фильтр глушит соединение по имени.
- Chrome — то же соединение, но с приветствием настоящего браузера Chrome. Если TLS «молчит», а Chrome «проходит», сайт откроется в браузере.
- HTTP — обычное соединение без шифрования. Многие сайты отвечают на него переходом на HTTPS («переход») — это нормально.
- QUIC — быстрый протокол браузера поверх UDP, которым открываются YouTube и многие сайты Google. «Закрыт» значит, что браузер откатится на обычное соединение — медленнее, но работать будет. «Через раз» (с версии 21.1.7.270) — пакет QUIC с именем сайта пропал и на повторе, а когда остальные проверки закончились, прошёл: его теряют то и дело, но назвать это блокировкой по имени нельзя. Раньше в отчётах с МТС такой сайт получал «блокируется по имени», хотя таблица имён и адресов показывала на том же адресе ответ.
- Передача — быстро ли сайт отвечает и нет ли пауз: соединение может установиться, а видео всё равно идти рывками.
- DNS — честен ли ответ DNS: совпал ли адрес с эталонным.
Google и Яндекс — контрольные сайты. Если не открываются даже они, дело не в блокировке, а в самом интернете.

Ниже карточек сайтов идёт вторая группа, «Сеть и компьютер», — про всё, кроме сайтов: обрываются ли загрузки с зарубежных хостингов, отвечают ли голосовые серверы и дата-центры Telegram, не подменяет ли DNS адреса, есть ли IPv6, что видно о вашей сети и всё ли в порядке на самом компьютере (права администратора, службы Windows, системный прокси). Последняя карточка, «Ход проверки», показывает, сколько времени занял каждый раздел.

На снимке размыта карточка «Ваша сеть»: в ней адреса компьютера, роутера и провайдера, у вас там будут ваши.
Шаг 5. Откройте подробности карточки
Нажатие на любую карточку открывает все измерения по ней. Вверху — название сайта, вид блокировки, метки всех дорог и счётчики проверок. Под ними нарисована дорога запроса: «Вы → DNS → Сервер → TLS → Сайт». Точка доходит до шага, на котором соединение оборвалось. На снимке YouTube: DNS честный, сервер отвечает, а на шифровании (TLS) соединение молча пропадает, до сайта запрос не доходит. Если сам сайт открылся, шаг «TLS» пишет «проходит». Если не ответил ни один адрес сайта, шаг «Сервер» пишет «не отвечает» жёлтым, а «TLS» — «—»: до шифрования дело не дошло (до версии 21.1.7.256 там по ошибке стояло «отвечает» и «проходит»). Если сайт открылся, а не работает только часть сервиса — например, у YouTube режут службу плеера youtubei.googleapis.com, — на шаге «Сайт» написано «частично» жёлтым: главная страница грузится, а что именно не работает, видно в разделах ниже по названию адреса («служба плеера», «видео»). До версии 21.1.7.250 в этом случае там стояло «не открывается».


Ниже по каждому адресу сервиса идут строки: чем кончилось соединение, какие адреса пробовали, что с TLS 1.2, TLS 1.3, приветствием Chrome и HTTP, вид блокировки и как именно блокируют, отметка реестра РКН и сколько заняла проверка. Строки «Кто мешает» объясняют вывод простыми словами: например, что фильтр ищет имя сайта буква в букву, потому что то же имя другими буквами (www.youtube.COM) сервер принимает. Если Zapret запущен и уже применяет к этому имени стратегию своего профиля, а сайт всё равно закрыт, строка «Кто мешает» с версии 21.1.7.270 так и говорит: стратегия, которая сейчас применяется (её название в скобках), не справилась — подберите другую во вкладке «Подбор стратегии». Раньше там стояло общее «стратегия Zapret обходит», хотя у человека она как раз не обходила. Строка «Объём загрузки» с той же версии не показывается, когда сервер отдаёт пару крошечных ответов и закрывает соединение (так делают i.ytimg.com и кэши YouTube): «удалось набрать только 1 КБ» ничего не говорило о блокировке.
Блок «Путь запроса» собирает всё это в пять шагов: DNS, соединение (TCP), шифрование (TLS), QUIC и передача данных. У каждого шага вывод и уверенность («высокая», «средняя»), поэтому видно, где ломается и насколько программа в этом уверена.
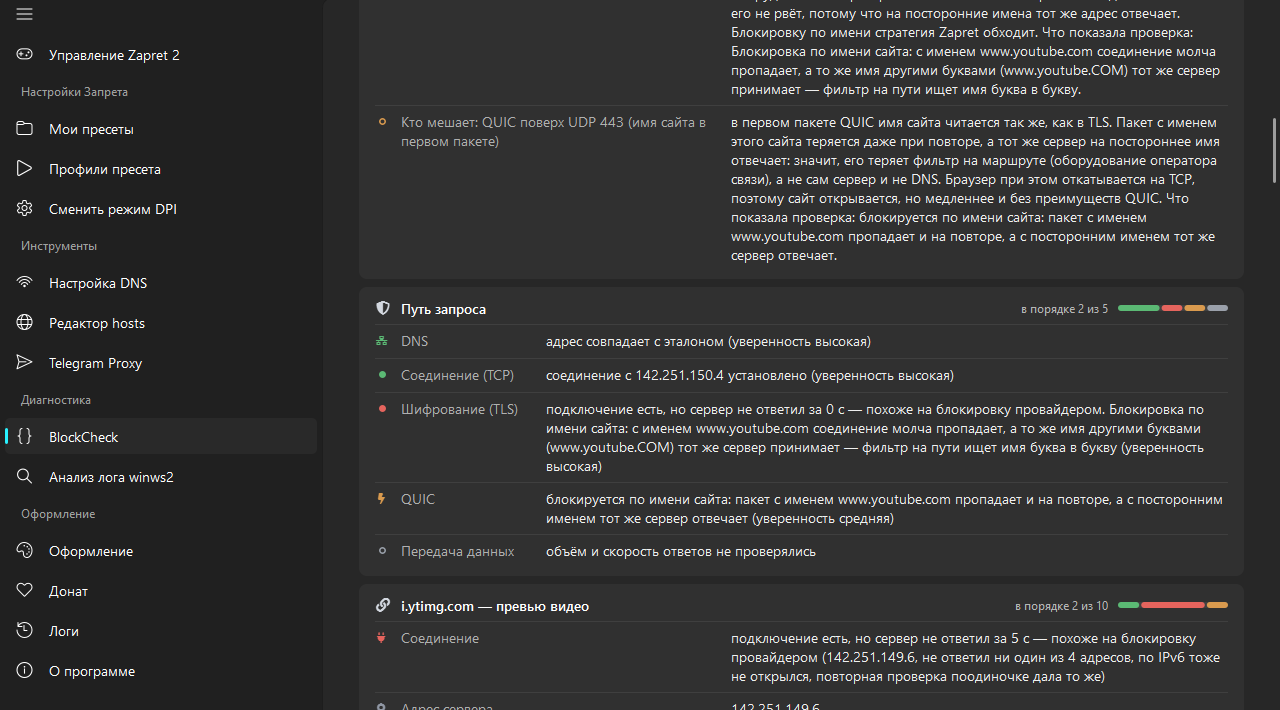
Назад ведёт строка пути сверху или клавиша Esc. Кнопка «Скопировать» кладёт отчёт в буфер обмена, его удобно прислать в чат поддержки.
Строка «Профиль пресета»: Zapret включён, а адрес закрыт
С версии 21.1.7.253 у закрытого адреса есть ещё одна строка — «Профиль пресета». Она появляется, только когда Zapret запущен, а адрес всё равно закрыт (по имени, по адресу или соединение зависает). BlockCheck смотрит, с какими настройками сейчас работает winws2, и проверяет имя сайта по тем же правилам, что и сам winws2: профили по порядку, первый подошедший выигрывает; порты; списки сайтов (поддомены входят сами, ^ — только само имя, ! — исключение); списки адресов (ipset); списки исключений. Так видно, какая из двух причин у вас:
| Что написано в строке | Что это значит | Что делать |
|---|---|---|
| ❌ «имя не попадает ни в один профиль запущенного пресета «…» — Zapret это соединение не трогает» | Имени нет ни в одном списке запущенного пресета. Стратегии к нему вообще не применяются, поэтому подбор стратегии не поможет | Добавьте имя в список нужного профиля (свой профиль, как найти домены сайта) или выберите пресет, где оно уже есть |
| ⚠️ «имя попадает в профиль «…» пресета «…» (список …), а в нём нет стратегии: Zapret это соединение нарочно пропускает» | Имя попало в профиль-исключение, например в список российских сайтов, которые нарочно пропускаются без обхода | Уберите имя из списка исключений или поставьте свой профиль выше |
| «имя попадает в профиль «YouTube · сайт и приложение» пресета «…» (список youtube.txt): Zapret применяет к нему стратегию этого профиля — «MultiSplit Pattern 7»» | Zapret это соединение обрабатывает. Почему оно всё равно закрыто, говорит вид блокировки | Блокировка по имени — вкладка «Подбор стратегии». Закрыт сам адрес — совет про адрес из итога (другой DNS, VPN) |
| «имя попадает в профиль «TLS» оркестратора (все сайты): оркестратор закрепил за этим именем стратегию №265 (…)» | Запущен оркестратор, и он уже выбрал для этого сайта стратегию: номер и сама стратегия в скобках | Кнопка «Настройки оркестратора» → вкладка «Залоченные»: там закреплённую стратегию можно снять, и оркестратор начнёт перебор заново |
| «…: закреплённой стратегии для этого имени пока нет — оркестратор ещё перебирает стратегии» | Оркестратор этот сайт обрабатывает, но рабочую стратегию ещё не нашёл | Откройте сайт ещё несколько раз и проверьте снова |
| ❌ «запущен оркестратор, но имя не попадает ни в один его профиль (например, оно в белом списке)…» | Оркестратор это соединение не трогает — чаще всего имя стоит в его белом списке | «Настройки оркестратора» → «Белый список»: уберите оттуда имя |
С версии 21.1.7.259 строка называет ещё и запущенный пресет, и стратегию профиля — так же, как она называется на странице «Профили пресета». Пресет берётся не из списка «Мои пресеты», а из того, с чем на самом деле запущен winws2. Если стратегия профиля не совпадает ни с одной готовой, в строке написано «своя, среди готовых стратегий её нет». Поэтому отчёт, присланный с другой сети, читается без вопросов «какой у вас пресет» и «какая стратегия не сработала».
Совет про профиль появляется в списке проблем итога и в текстовом отчёте («Отчёт» внизу вкладки). Если блокировка по имени, он заменяет совет «подберите стратегию»: стратегия не поможет имени, которое Zapret не трогает. Если закрыт сам адрес, он идёт после обычного совета про адрес. Пример с настоящей сети: в отчёте с МТС (13 ноября 2026) служба плеера youtubei.googleapis.com резалась по имени при запущенном Zapret на всех четырёх адресах, а строка показала профиль «YouTube · сайт и приложение» (список youtube.txt). Значит, Zapret имя обрабатывает, но стратегия этого профиля фильтр МТС для этого имени не проходит — нужен «Подбор стратегии» с этим именем. Если бы у вас был свой пресет без этого имени, строка сказала бы «ни в один профиль», и подбор не помог бы, пока имя не добавлено. Чем кончилось: «Подбор стратегии» с этим именем нашёл одну надёжную стратегию — «General Simple Fake, Simple Fake ALT2 · из TCP» (открыла сайт 3 раза из 3). Она уже стоит в профиле «YouTube · сайт и приложение» встроенного пресета «general SIMPLE FAKE ALT2»; можно и нажать «Применить лучшую» — стратегия запишется в выбранный пресет. На снимке ниже RuTracker на тестовом компьютере, где его адреса были закрыты (версия 21.1.7.259): имени нет ни в одном списке пресета «Default v1 (game filter)», но его адрес из сети Cloudflare попадает в список ipset-cloudflare.txt, поэтому соединение ловит профиль «Cloudflare TCP» со стратегией «General ALT9». Раз закрыт сам адрес, итог советует не подбор стратегии, а проверить hosts и DNS.

Кнопка у строки и Zapret 1 (с версии 21.1.7.260)
С версии 21.1.7.260 у строки «Профиль пресета» в подробностях карточки сайта есть кнопка, а с 21.1.7.261 она стоит сразу под этой строкой. Кнопка ведёт туда, где это чинится:
- «Подобрать стратегию для <имя>» — если имя ловит профиль со стратегией, а адрес всё равно закрыт. Кнопка открывает вкладку «Подбор стратегии», и в поле «Какой сайт проверить» уже стоит это имя: остаётся нажать «Найти рабочую стратегию».
- «Профили пресета» — если имя не попадает ни в один профиль или попадает в профиль без стратегии. Подбор стратегии тут не поможет, поэтому кнопка открывает страницу «Профили пресета», где имя добавляется в список профиля. Кнопка у этой проблемы в итоге проверки теперь такая же: раньше там стояла «Подобрать стратегию», хотя совет рядом говорил, что подбор не поможет.
- «Настройки оркестратора» — если запущен оркестратор (строки про него — в таблице выше).

На снимке RuTracker на тестовом компьютере с закрытыми адресами (версия 21.1.7.261). Его адрес 104.21.32.39 входит в список ipset-cloudflare.txt, поэтому соединение ловит профиль «Cloudflare TCP» со стратегией «General ALT9», и под строкой стоит «Подобрать стратегию для rutracker.org». После нажатия открывается «Подбор стратегии» с уже вписанным именем:

У сайта бывает несколько адресов, и строка смотрит на тот, что BlockCheck проверял первым. У RuTracker их два, и второй, 172.67.182.196, в ipset-cloudflare.txt не входит. Когда DNS отдал его первым, та же проверка показала «имя не попадает ни в один профиль запущенного пресета «Default v1 (game filter)»» и кнопку «Профили пресета». Обе строки верны: каждая говорит про свой адрес.
В пресетах Zapret 1 строка тоже называет стратегию профиля, так же как страница «Профили пресета». Многие профили встроенных пресетов Zapret 1 собраны из своих стратегий, которых нет среди готовых. Для такой стратегии, в Zapret 1 и в Zapret 2, строка теперь пишет её саму, кратко, как она записана в пресете: «— своя, среди готовых стратегий её нет: —dpi-desync=fake —dpi-desync-repeats=6 …».
Видеосерверы YouTube и кнопки исправления видео
Видео YouTube идёт не с youtube.com, а с отдельных видеосерверов rrN---sn-….googlevideo.com, и фильтр закрывает их по одному: один сервер отвечает, соседний молчит. Поэтому с версии 21.1.7.249 BlockCheck проверяет не один видеосервер, а все найденные, по IPv4 и по IPv6. В подробностях карточки YouTube, в разделе видеосервера, появилась строка «Видеосерверы YouTube» — сколько адресов отвечает, — а под ней строка на каждый сервер:
- «ответ сервера приходит» — сервер открыт;
- «ответ сервера режут; с окном приёма в 1 байт приходит — поможет wssize» — фильтр обрывает ответ сервера, но с малым окном приёма ответ проходит (что это за окно, в заметке wssize);
- «ответ сервера приходит через раз: 2 из 5 попыток» — сервер то открывается, то нет (с версии 21.1.7.266);
- «соединение есть, а ответ сервера не приходит», «соединение сбрасывают», «соединение не устанавливается» — сервер закрыт.
У каждого сервера в заметке строки видно, чей он: кэш Google внутри сети вашего провайдера или сервер самого Google. Это важно: кэш провайдера иногда молчит, а плеер упорно возвращается именно к нему (так было у ТТК, см. ТТК и YouTube: кэши Google). Строки IPv6 показываются, только если на компьютере IPv6 вообще работает.

С версии 21.1.7.266 проверка видеосерверов стала точнее — по наблюдениям с форума ntc.party в ноябре 2026 (подробно в разборе фильтра по адресу):
- Каждый сервер проверяется до пяти раз, молчащий — три. Узлы открываются «то с первой попытки, то сто раз подряд нет», и одна попытка давала случайный вывод. Если ответ приходит не всегда, строка сервера так и говорит: «ответ сервера приходит через раз: 2 из 5 попыток», а в строке «Видеосерверы YouTube» добавляется «ещё N — через раз».
- У каждого сервера показано время до него — «до узла 14 мс». Сервер от 120 мс помечен «далеко», и ниже появляется строка «Далёкие видеосерверы»: видео с такого узла грузится медленно и без всякой блокировки, потому что свежего ролика ещё нет в кэше рядом с вами. Обычно через некоторое время ролик попадает в ближний кэш — помогает подождать и обновить страницу.
- Строка «Потолок скорости с wssize» появляется, если профиль, который ловит видеосервер, работает через малое окно приёма. Для пресета с
wssize_rampона говорит, сколько Мбит/с можно получить при вашем расстоянии до серверов; для обычногоwssizeэто предупреждение: он занижает окно на всё соединение (подробно в заметке wssize). В версии 21.1.7.266 строка появлялась только у закрытых видеосерверов; с версии 21.1.7.267 — и у тех, что открываются. - Закрытые в hosts кэши проверяются по настоящему адресу. Раньше кэш, закрытый кнопкой «Закрыть кэши YouTube», проверялся по адресу
127.0.0.2из файла hosts — то есть по своему же компьютеру — и навсегда выглядел мёртвым. Теперь BlockCheck узнаёт его адрес у DNS мимо hosts и показывает отдельной строкой «Закрытый в hosts кэш …: по настоящему адресу …». Если такой кэш снова отвечает, в итоге появляется «Закрытые кэши YouTube ожили» с кнопкой «Вернуть кэши YouTube».

На снимке версия 21.1.7.266 на тестовом компьютере в США: для снимка в hosts закрыт узел sn-aj5goc-5j (тот, что на форуме определяли как Брюссель). BlockCheck проверил его по настоящему адресу 173.194.164.209: сервер отвечает, до него 141 мс — «далеко», — и в итоге справа появилась строка «Закрытые кэши YouTube ожили» со значком возврата.

На этом снимке — версия 21.1.7.267 с включённым пресетом «Default + YouTube no QUIC + wssize_ramp», подробности карточки YouTube, раздел видеосервера. Оба видеосервера отвечают, до них 22 и 23 мс. Строка «Потолок скорости с wssize» считает предел для wssize_ramp: окно приёма не больше 128 КБ, поэтому при 22 мс до узла — до 48 Мбит/с. Ниже — закрытый в hosts кэш sn-aj5goc-5j: по настоящему адресу он отвечает, но до него 141 мс — «далеко», — и строка «Можно сделать: вернуть кэши провайдера».
На снимке проверка из сети без блокировок: все три видеосервера отвечают, поэтому исправлений нет. Если что-то закрыто, ниже идут строки «Можно сделать» — только те, что подходят вашему случаю:
- «Можно сделать: закрыть молчащие кэши провайдера» — кэш провайдера не отвечает, а серверы Google отвечают;
- «Можно сделать: выключить QUIC для YouTube» и «Можно сделать: пресет с малым окном приёма» — ответ видеосервера режут, но с окном приёма в 1 байт он приходит, или режут QUIC;
- «Можно сделать: пользоваться IPv6» — по IPv6 видеосерверы отвечают, а по IPv4 нет: не отключайте IPv6 в настройках сети;
- «Если ролик всё равно грузится долго» — подождите несколько минут и обновите страницу: если ролика нет в кэше провайдера, кэш сначала забирает его из-за границы, и это настройками Zapret не исправить.
Для первых случаев в итоге проверки появляются кнопки. Каждая сначала спрашивает подтверждение:
- «Закрыть кэши YouTube» — имена молчащих кэшей провайдера в файле hosts поведут на
127.0.0.2, и плеер перейдёт на серверы Google. Серверы самого Google так не закрываются никогда. В «Редакторе hosts» эти строки видны отдельным блоком «Кэши YouTube». После изменения перезапустите браузер. Помогает не всем, поэтому рядом есть «Вернуть кэши YouTube» — она убирает эти строки из hosts. Если после закрытия ролик встал и буфер не растёт, обновите вкладку: плеер иногда упорно возвращается к закрытому узлу и стоит на нём. Если так повторяется — верните кэши. - «Включить пресет без QUIC» — с версии 21.1.7.266 выбирает пресет «Default + YouTube no QUIC + wssize_ramp» (до неё — «… + wssize»; о разнице в заметке wssize). Если у вас был выбран пресет с игровым фильтром, включится вариант с игровым фильтром. Прежний пресет остаётся в списке.
После нажатия кнопки нажмите «Проверить» ещё раз. Программа сравнит, сколько видеосерверов отвечало до и после, и скажет: «Исправление видео помогло», «Исправление видео не помогло» (с кнопкой возврата) или «Исправление видео ничего не изменило». Исправление, которое в вашей сети ничего не изменило, больше не предлагается. Сеть узнаётся по сети провайдера, поэтому уроки домашнего интернета не переносятся на мобильный.
Таблица «имя × адрес»: где именно мешают
Если у сервиса что-то не так — режут имя, теряется QUIC или адреса ведут себя по-разному, — в подробностях появляются разделы «Избирательность» и «Таблица: имя × адрес (исход TLS и QUIC)». BlockCheck берёт каждое имя сервиса (например, www.youtube.com, i.ytimg.com, youtubei.googleapis.com) и пробует его на каждом адресе сервиса: приветствием TLS и первым пакетом QUIC. Рядом идут три контроля: постороннее имя example.com, приветствие без имени и первое имя другими буквами (youtubei.googleapis.COM).
Как читать ячейки:
- «ответ» — сервер ответил;
- «обрыв» — ответа не было ни в первый раз, ни на повторе;
- «через раз» — в первый раз ответа не было, а на повторе пришёл (с версии 21.1.7.269);
- «нет соединения» — адрес не принял само соединение TCP, до приветствия с именем дело не дошло (с версии 21.1.7.269);
- «?» — проверка не успела или её остановили.
Вывод «режут по имени» BlockCheck делает, только когда на том же адресе отвечает постороннее имя example.com: адрес жив, а молчит именно имя сайта. Если на адресе пропадает и example.com, теряется всё подряд, и имя сайта в этом не виновато. Если адрес молчит только на QUIC, а по TLS отвечает, вывод называется «узел без QUIC» (с версии 21.1.7.272): так ведёт себя кэш YouTube у провайдера, который QUIC не поддерживает. «Закрыт адрес» пишется, только когда адрес не отвечает ни по TLS, ни по QUIC.
С версии 21.1.7.269 таблица стала осторожнее. В отчётах с МТС от 15 ноября 2026 года одиночная потеря пакета выдавалась за блокировку: i.ytimg.com «обрывался» на одном адресе Google и проходил на четырёх других, а на адресе, где пропал даже контроль example.com, таблица всё равно писала «режут по имени» и «фильтр ищет имя буква в букву». Теперь каждое сочетание без ответа проверяется ещё раз, ответ со второй попытки помечен «через раз» и в выводы не идёт, а такие сочетания перечислены отдельной строкой «… ответ через раз». Если проверку сняли «Стопом» или по сроку, недоделанные ячейки QUIC показаны «?», а не «обрыв».
Шаг 6. Сравните «до» и «после»
Каждая проверка запоминается. В «Прошлых проверках» видно, когда была проверка, что проверяли, сколько сайтов открылось и что изменилось с прошлого раза, например «Снова открываются: Discord». Сразу видны последние шесть проверок, остальные — по кнопке «Показать все»; всего хранится до 50. Нажатие на строку открывает ту проверку целиком, с тем же итогом и теми же карточками.
После проверки внизу страницы появляются две кнопки. «Отчёт» показывает технические подробности: адреса, ответы DNS, время ответа серверов. «Подготовить обращение» собирает журналы проверки для поддержки, если разобраться самому не вышло.

Вкладка «Подбор стратегии»
Здесь программа сама ищет стратегию, которая откроет нужный сайт.
- Выберите, что должно заработать: сайты и приложения, голосовые звонки или онлайн-игры.
- Нажмите на карточку известного сервиса (YouTube, Discord, Telegram и другие), впишите свой сайт или нажмите «Выбрать из списка».
- Задайте тщательность: «Быстро» перебирает 30 стратегий за пару минут.
- Нажмите «Найти рабочую стратегию».

Проверяйте сайты по одному
ТСПУ — сложные устройства, и сайты могут влиять друг на друга: вы открыли YouTube — а ТСПУ заблокировал Discord. Такое бывает часто, поэтому несколько сайтов сразу проверять не рекомендуется: они путают друг друга, и стратегию для небольшой блокировки найти не получится. Подберите стратегию для одного сайта, примените её, а потом переходите к следующему.
Пока идёт подбор, программа сама перезапускает движок с каждой стратегией. Сначала она убеждается, что без обхода сайт закрыт, потом перебирает стратегии, а каждую удачную перепроверяет. В «Надёжно работают» попадают только те, что открыли сайт три раза на свежих соединениях и выдержали объём: фильтр часто режет соединение после 16–20 КБ. «Сайты и приложения» сами поймут, если сайту нужен обычный HTTP без шифрования или быстрый протокол QUIC. Если шифрование с адреса режут по ответу сервера (видеосерверы YouTube с октября 2026), подбор не перебирает «разрешённые» имена, а первым проверяет одно малое окно (wssize_ramp). Остальные стратегии он проверяет вместе с ним. Малое окно пишется в отдельный профиль wssize: <сайт> по адресам (--ipset-ip), который стоит над профилем сайта, — список доменов на первом пакете соединения ещё не известен. В этот профиль идут только адреса, на которых фильтр доказан пробой: сам видеосервер и те соседние видеосерверы того же узла YouTube (rr1…rr20), где проба показала то же самое. Соседние адреса той же сети программа не берёт: это бывают серверы других городов, и малое окно замедлило бы их зря. Новое «Применить» заменяет прежний такой профиль сайта, а стратегия, найденная без малого окна, убирает его. В журнале подбора такие стратегии подписаны «+ малое окно по адресам». Ещё один случай подбор замечает сам: сервер, который разрешает прислать ему до ответа меньше, чем длина приветствия браузера (так в октябре 2026 делал dns.nextdns.io). Приветствие тогда уходит частями, движок не узнаёт имя сайта, и профиль по списку доменов не срабатывает ни с какой стратегией. Подбор пишет об этом в журнале и делает профиль по адресам сервера.
«Применить лучшую» записывает самую быструю стратегию в выбранный пресет и сразу проверяет сайт уже через него, а «Применить» в строке — любую другую. Стратегия ложится не в общий профиль, а в отдельный профиль для этого сайта, поэтому остальные сайты она не трогает. Что такое пресет и профиль и как они связаны, объясняют статьи про пресет и про профиль.
Проверка после «Применить» идёт по шагам, и каждый шаг виден в журнале подбора. Этот же журнал уходит в обращение в поддержку, так что там видно, что именно проверялось. Сначала сайт открывает проба программы — уже через ваш пресет. Если она сайт не открыла, программа проходит пресет так же, как движок, сверху вниз, и называет профиль, который забирает сайт раньше профиля сайта, и почему: например, сайт есть в его списке. Тогда достаточно поднять профиль сайта выше в «Порядке в пресете».
Если проба сайт открыла, его открывает настоящий браузер без окна (Edge или Chrome), как откроете вы. Браузер не открыл — программа не гадает, а ищет причину. Браузер пишет журнал сети, и по нему видно, чем он отличался от пробы: прятал ли имя сайта (ECH), на какой адрес шёл, через прокси или напрямую. Затем сайт открывается ещё раз, и меняется только одно: тот же адрес, но без ECH; адрес, который проверила проба; путь без прокси. Открылся — причина доказана. Браузер открыл сайт — программа открывает его ещё раз с QUIC (HTTP/3): браузеры по умолчанию пробуют его первым, и если с ним сайт не открывается, у вас он будет не открываться или долго грузиться.
Найденную причину уведомление называет и говорит, что сделать, — для вашего браузера по умолчанию. Часто это можно сделать кнопкой прямо в уведомлении: «Выключить ECH» или «Выключить QUIC» в Edge, Chrome или Firefox, «Выключить прокси», «Открыть сетевые подключения» (для галочки IPv6). После кнопки браузер нужно перезапустить, а кнопка «Вернуть как было» убирает ровно то, что добавила программа. Если страница ждёт частей с других имён, уведомление называет эти имена, чтобы подобрать стратегию и для них.
Если подбор ничего не нашёл, причин обычно три, и для каждой есть своя статья:
- сайт закрыт по адресу или сам не пускает из России — тогда стратегию искать бесполезно, вернитесь к итогу BlockCheck и посмотрите Редактор hosts;
- сайт открылся, но частично: часть его доменов идёт мимо профиля — как найти такие домены и как добавить их в профиль;
- нужна игра или голосовой чат, а не сайт — режим «Онлайн-игры» и статья как подобрать стратегию для игры.
Подбор пишет, что стратегия работает, а браузер всё равно не открывает сайт? Чаще всего мешают кэш браузера, его собственный «безопасный DNS» или расширения. Как отличить честный результат от ложного, разобрано в статье как честно проверить стратегию.
Вкладка «Проверка домена»
Всё о вашем сайте или адресе. Впишите домен или IP-адрес в поле и нажмите «Проверить». Известные сервисы — YouTube, Discord, Telegram и другие — проверяются карточками на первой вкладке, BlockCheck; до версии 21.1.7.251 их карточки были и здесь. Кнопка «Отчёт» после проверки открывает весь текст разбора. Сначала программа открывает сайт так, как его открыл бы браузер: те же пробы, что у карточек на первой вкладке. Затем она всегда делает подробный разбор, даже если всё открылось: пинг, адреса от разных DNS-серверов, узлы по дороге до сервера, сертификат и какие ещё домены живут на том же адресе.

Галочка под полем разрешает спрашивать соседей по адресу у внешних сервисов. Без неё наружу ничего не уходит. Если у сайта есть запись в «Редакторе hosts», программа попробует и этот адрес и покажет, помогает ли он.
Если сайт закрыт, проверка идёт дольше — до минуты. С версии 21.1.7.273 ей хватает времени на повторную проверку поодиночке, таблицу «имя × адрес» и замер скорости по имени: раньше закрытый сайт сам съедал почти весь срок в 35 секунд, и эти разделы молча пропадали (так было в отчёте с МТС для youtubei.googleapis.com 15 ноября 2026 года).

Вкладка «DNS-серверы»
Проверка самих DNS-серверов запускается кнопкой «Проверить серверы». Программа смотрит, отвечает ли каждый адрес на пинг, на обычные запросы по UDP и TCP и на шифрованные (DoH и DoT), и не перехватывает ли кто-то запросы по дороге. По итогу понятно, какие серверы у вашего провайдера рабочие и какой стоит выбрать на странице «Настройка DNS». Нажатие на карточку сервера открывает подробности по каждому его адресу.

Вкладка «DNS подмена»
Кнопка «Начать проверку» спрашивает адреса YouTube и Discord у нескольких DNS-серверов и сравнивает ответы. «Подробный лог» показывает, какие адреса пришли и почему решено именно так, а «Сохранить результаты» записывает отчёт в файл. Если ваш DNS отвечает не то же, что остальные, провайдер подменяет адреса. Итог одной фразой: «Ваш DNS честный» или подмена с названием сервера, который соврал; ниже по каждому имени сайта видно, какие адреса дал DNS компьютера и какие эталон. Лечится это сменой DNS на странице «Настройка DNS». Почему открытые DNS-запросы подменяют, разобрано в заметке о перехвате DNS на ТСПУ.

Частые вопросы
BlockCheck пишет «открывается», а в браузере сайт не грузится. BlockCheck проверяет сеть, а браузер добавляет своё: кэш, собственный шифрованный DNS, расширения, старые соединения. Закройте браузер полностью и откройте снова. Если не помогло — как честно проверить стратегию.
Результат меняется от проверки к проверке. Так бывает, когда фильтр режет «через раз» или когда у сервиса много адресов и часть закрыта. Для таких сайтов BlockCheck и пишет отдельный исход «открывается через раз». Сравнивайте проверки в «Прошлых проверках».
Zapret запущен, а сайт всё равно закрыт. Откройте карточку сайта и найдите строку «Профиль пресета». Если там «ни в один профиль», Zapret этот сайт не трогает, и сайт надо добавить в список профиля: кнопка «Профили пресета» под строкой. Если там назван профиль со стратегией, Zapret сайт обрабатывает, и дальше решает вид блокировки: по имени — кнопка «Подобрать стратегию для <имя>», по адресу — совет про адрес в итоге.
Вчера всё работало, сегодня нет. Обычно это значит, что провайдер обновил фильтр, а не что сломалась программа. Проверьте ещё раз с «С обходом и без» и подберите стратегию заново. Подробнее — почему «Zapret перестал работать» — симптом, а не поломка.
Нужно ли выключать VPN. Да, на время проверки. С включённым VPN BlockCheck проверяет дорогу через VPN и пишет об этом предупреждение в итоге.
Что читать дальше
| Что показал BlockCheck | Что сделать в программе | Что прочитать |
|---|---|---|
| По имени (SNI), обрыв, через раз, почерк браузера | «Подбор стратегии» | Честная проверка стратегии, Как устроены стратегии |
| По адресу (IP), сервис сам закрыт для России | «Редактор hosts», «Настройка DNS» | Редактор hosts, Zapret DNS |
| TLS по адресу: режут ответ сервера | «Подбор стратегии» (малое окно по адресам) | ТСПУ и TCP-окно, wssize |
| DNS | «Настройка DNS», вкладка «DNS подмена» | Шифрованный DNS и Zapret, Перехват DNS |
| Мешает запись в hosts | «Редактор hosts», «Файл hosts» | Редактор hosts |
| Zapret запущен, а строка «Профиль пресета» говорит «ни в один профиль» | Список профиля в пресете | Свой профиль, Как найти домены сайта |
| Сайт открывается частично | «Подбор стратегии», свой профиль | Как найти домены сайта, Свой профиль |
| Игры, звонки | «Подбор стратегии», режимы «Онлайн-игры» и «Голосовые звонки» | Стратегия для игры, Discord |
| Работало и перестало | «С обходом и без», подбор заново | Симптом, а не поломка |
| Ничего не помогло | «Подготовить обращение» | Что делать, если Zapret не работает |
Консольный blockcheck из оригинального Zapret
До версии 22 в этой заметке была инструкция к консольному скрипту blockcheck.cmd из оригинального Zapret. Он по-прежнему существует и нужен тем, кто хочет перебрать вообще все стратегии движка: распакуйте архив, запустите blockcheck.cmd, дождитесь конца (около часа, консоль не закрывайте) и пришлите blockcheck.log в чат по blockcheck. Для большинства задач встроенного «Подбора стратегии» достаточно.
Стратегии с
wssize— в конце лога, не копируйте их бездумноВ режиме standard blockcheck проверяет wssize-стратегии только для TLS 1.2 и только если весь перебор без wssize не нашёл ни одной рабочей; в режиме force прогоняет всю простыню стратегий ещё раз с wssize. В обоих случаях они оказываются в конце
blockcheck.log. При этом wssize замедляет все соединения на отфильтрованных портах и не умеет работать с хостлистами — если в логе есть рабочие стратегии без wssize, берите их. Подробности — в заметке про wssize.
Источники
📚 См. также
- Zapret 22: все изменения — что ещё поменялось в версии 22
- Редактор hosts — что делать с баном по адресу и сайтами, закрытыми для России
- Как честно проверить стратегию — проверка вручную, шаг за шагом
- Профиль и пресет — куда записывается найденная стратегия
- wssize — почему стратегии с wssize стоят в конце лога консольного blockcheck
- Настройка Zapret 2 GUI для новичков — с чего начать, если программа только установлена
- Что делать, если Zapret не работает — общий разбор, когда ничего не помогло
🤖 Эти статьи открыты — можно обучать на них ИИ
При желании вы можете натренировать ИИ на наших статьях. Исходное форматирование доступно в Forgejo: исходник этой заметки · скачать весь репозиторий одним zip-архивом.