🔢 —out-range и —in-range: на каких пакетах соединения работает стратегия

О чём заметка
Что делают строки
--out-rangeи--in-rangeв профиле Zapret 2, как читать записи вида-d8,-n2или<n4, чем отличаются счётчикиn,d,b,sиp, какие значения стоят по умолчанию и почему в Windows счётчикn«пропускает» пакеты. В программе Zapret GUI эти строки показаны словами:-d8— «первые 8 пакетов с данными».
TL;DR
--out-rangeи--in-rangeне выбирают профиль, а решают, на каких по счёту пакетах уже выбранного соединения работают следующие за ними строки —lua-desync.out— пакеты от вас к серверу,in— от сервера к вам.-d8— «с начала соединения по восьмой пакет с данными включительно». Так ограничена стратегия в 1205 местах встроенных пресетов Zapret GUI — это самый частый диапазон.- Буква — что считать:
n— все перехваченные пакеты,d— пакеты с данными,b— байты,sиp— позиция в потоке TCP;a— всегда,x— никогда.-включает верхнюю границу,<— нет. - По умолчанию
--out-range=a(все исходящие) и--in-range=x(входящие стратегиям не передаются). - В winws2 пустые ACK по умолчанию не перехватываются, поэтому
nих не видит: ClientHello — второй пакет, а не третий. Для «первого пакета с данными» надёжнееd.
Зачем ограничивать стратегию первыми пакетами
Большинство приёмов обхода нужны только в начале соединения. Фильтр провайдера узнаёт сайт по первому сообщению — приветствию TLS (ClientHello) с именем сайта или по запросу HTTP. Если это сообщение прошло, дальше страница идёт обычными пакетами, и трогать их незачем. Резать или подделывать пакеты всю загрузку видео — значит тратить процессор и рисковать сломать соединение.
Поэтому почти каждый профиль встроенных пресетов ограничивает стратегию: в 136 пресетах winws2 программы Zapret GUI (подсчёт 1 ноября 2026 года) диапазон -d8 стоит 1205 раз, -d10 — 922 раза, -n8 — 578. Диаграмма в начале заметки показывает восемь самых частых значений.
Есть и выгода для скорости. Движок следит, вышли ли все стратегии соединения за свои верхние границы. Как только вышли все, он перестаёт вызывать для этого соединения Lua (язык, на котором написаны стратегии) — проверка одного признака почти ничего не стоит. Так описано в руководстве движка, раздел «Внутрипрофильные фильтры».
Где эти строки стоят в профиле
--out-range и --in-range — внутрипрофильные фильтры, как и —payload. Они не участвуют в выборе профиля (это делают фильтры профиля): соединение уже досталось профилю, а диапазон лишь решает, увидит ли конкретный пакет следующие строки --lua-desync. Диапазон действует с места, где записан, до следующего переопределения или до конца профиля.
Профиль из встроенного пресета Default v1 (game filter):
--name=GitHub · файлы и картинки
--filter-tcp=443
--hostlist=lists/githubusercontent.txt
--out-range=-d8                     ← действует на все три строки ниже
--lua-desync=send:repeats=2
--lua-desync=syndata:blob=stun_pat
--lua-desync=tls_multisplit_sni:seqovl=652:seqovl_pattern=stun_pat
Если пакет не попал в диапазон, он не уходит в другой профиль: он остаётся в этом, просто стратегия к нему не применяется.
Как читать запись
Запись состоит из нижней границы, разделителя и верхней границы. Каждая граница — буква счётчика и число.
| Форма | Что значит | Пример |
|---|---|---|
mX-mY | от X по Y включительно | d1-d3 — с первого по третий пакет с данными |
mX<mY | от X до Y, сам Y не входит | d1<d10 — с первого по девятый |
-mY | с начала по Y включительно | -d8 — с начала по восьмой пакет с данными |
<mY | с начала до Y, Y не входит | <n2 — только первый пакет |
mX- | с X и до конца соединения | d5- — с пятого пакета с данными и дальше |
a | всегда | --out-range=a |
x | никогда | --in-range=x |
Проще говоря: - значит «включительно», < — «не включая», а пропущенная граница — «с самого начала» или «до самого конца».
Что считают буквы
| Буква | Что считает |
|---|---|
n | номер пакета среди перехваченных движком в этом направлении |
d | номер пакета с данными; пустые служебные пакеты (SYN, ACK, FIN без данных) не считаются |
b | позиция в байтах переданных данных |
s | TCP: относительная позиция начала текущего пакета в потоке (работает в пределах 2 ГБ) |
p | TCP: относительная позиция конца текущего пакета (s плюс длина данных) |
a | всегда, без числа |
x | никогда, без числа |
Счётчики ведутся отдельно для каждого соединения и каждого направления: --out-range считает только исходящие пакеты, --in-range — только входящие. Ответ сервера SYN-ACK — первый пакет входящего направления, исходящий счёт он не сдвигает.
Ловушка Windows: счётчик n видит не все пакеты
Счётчик считает только то, что движок перехватил. В winws2 по умолчанию стоит --wf-tcp-empty=0: пустые пакеты ACK не перехватываются. Так движок примерно вдвое меньше нагружает процессор на больших загрузках, а пустые ACK большинству стратегий не нужны. Но из-за этого счётчик n не равен настоящему номеру пакета в соединении.
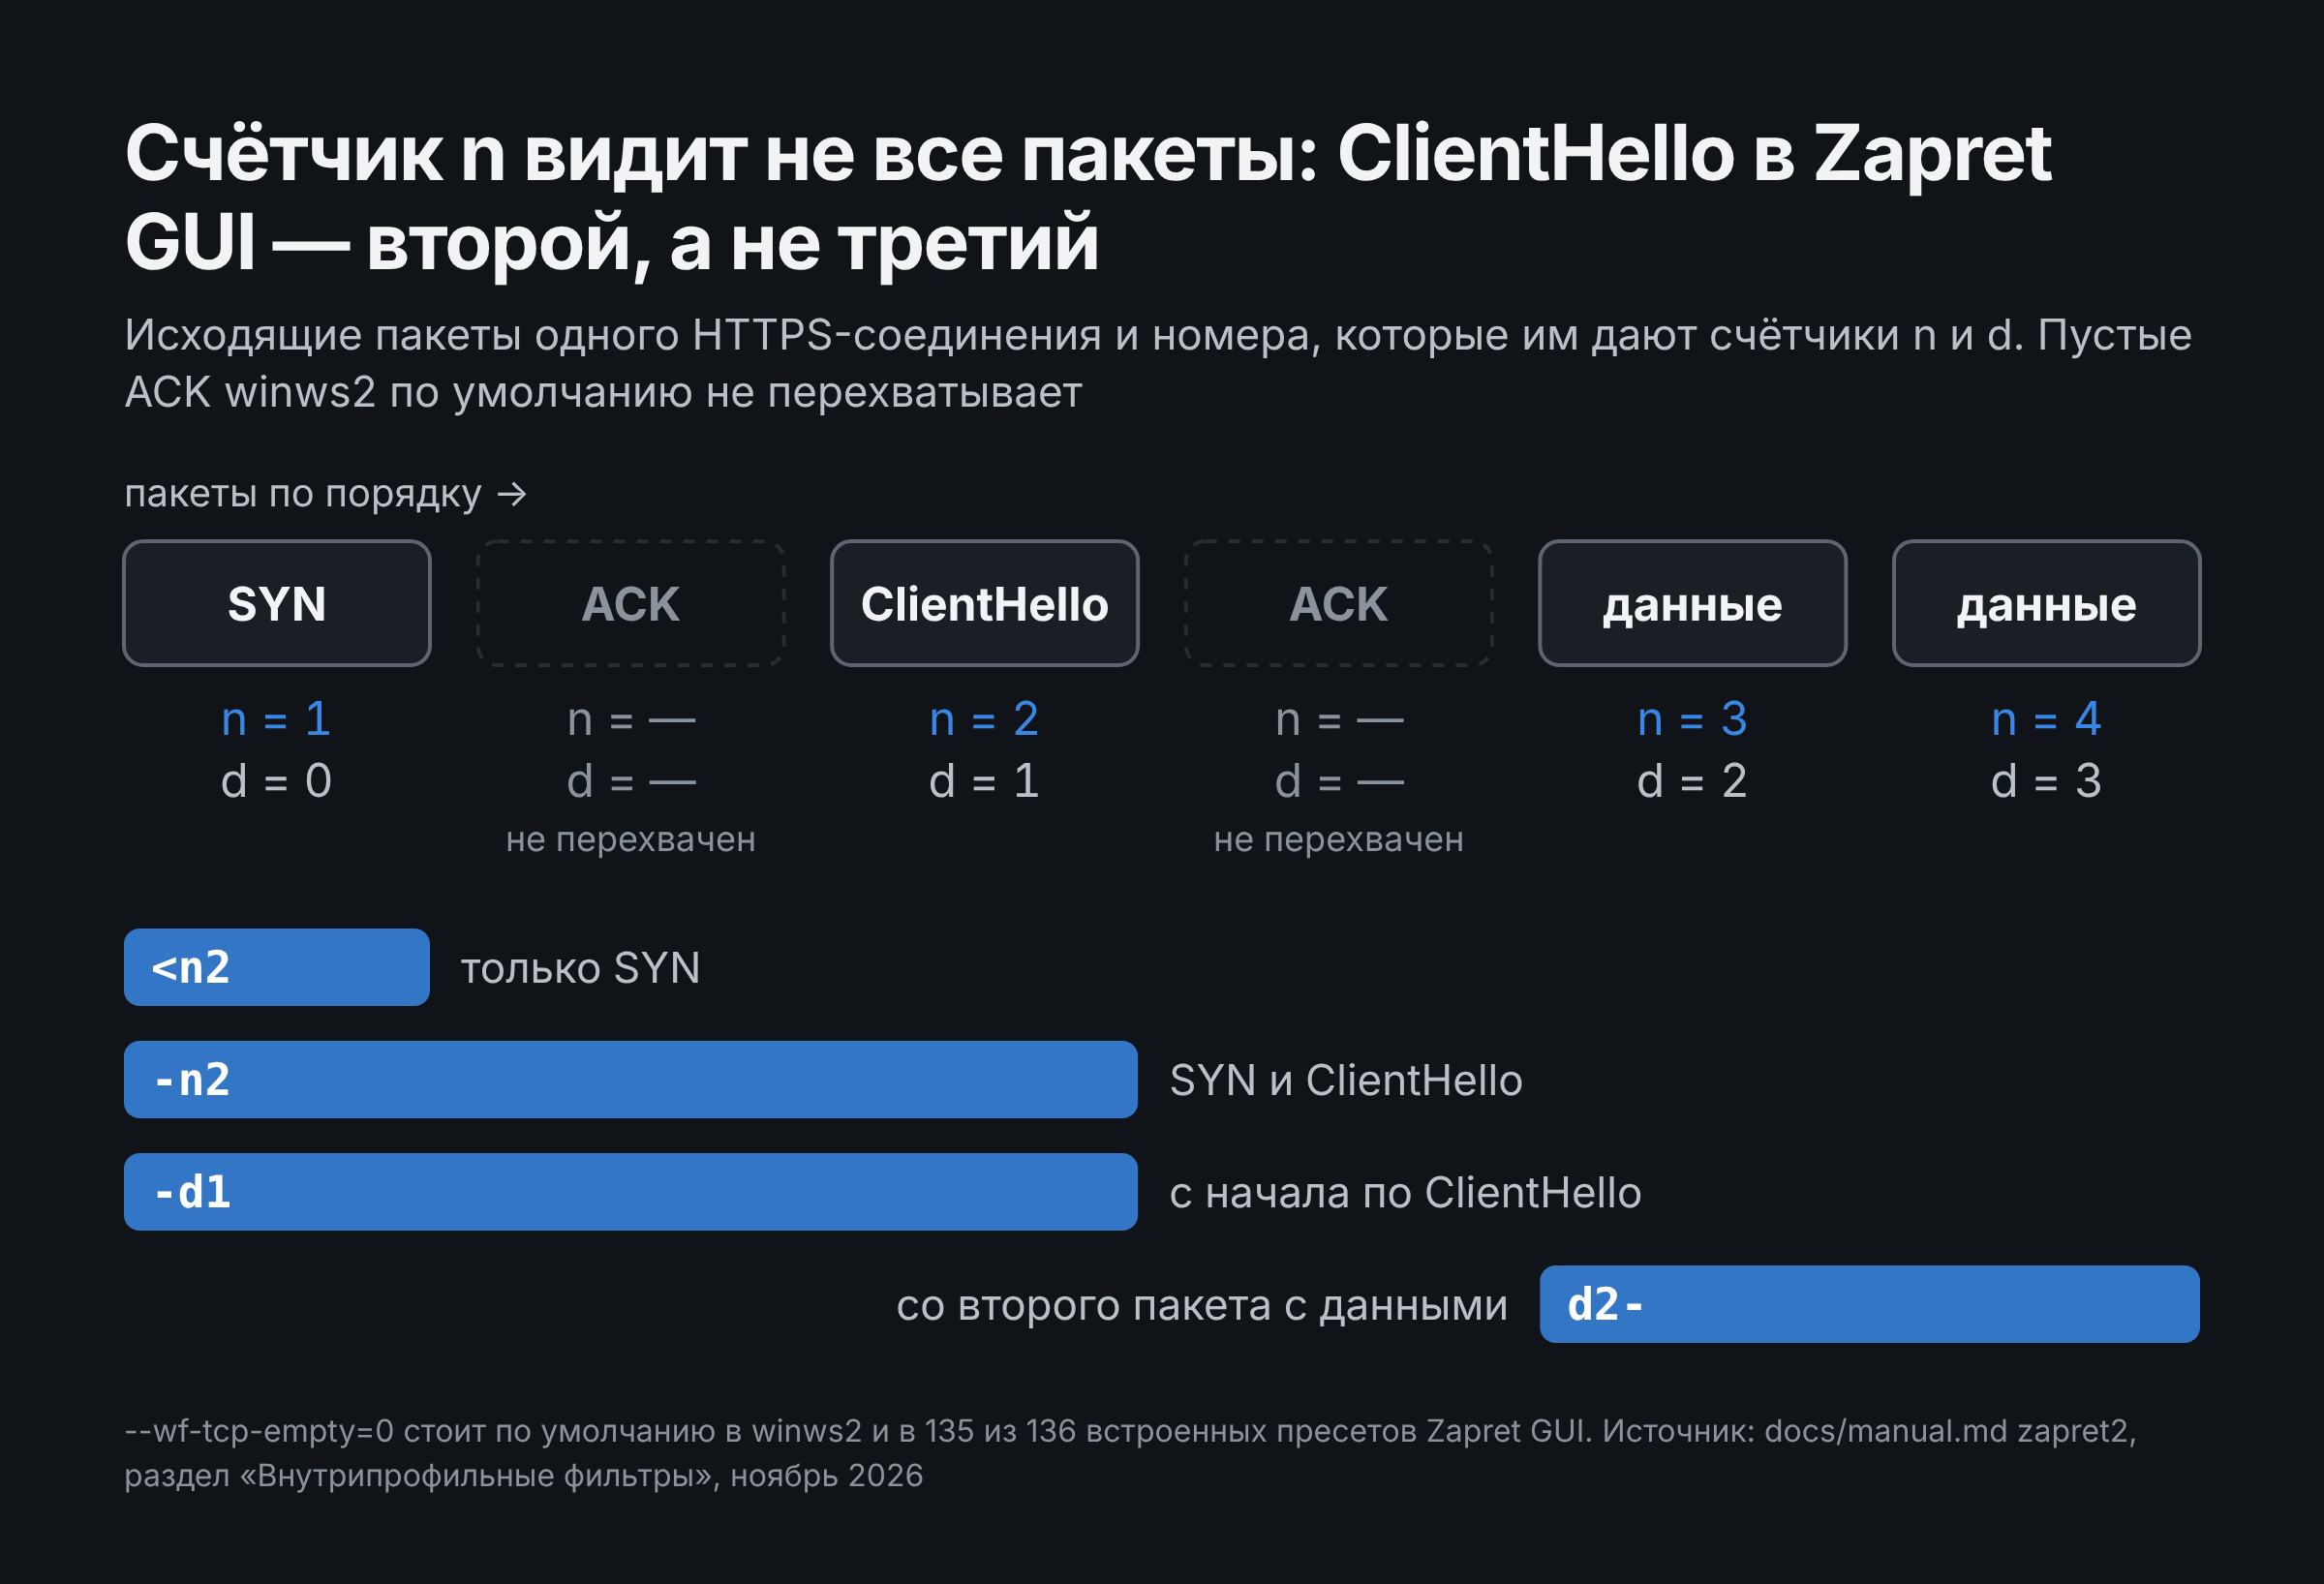
В обычном HTTPS-соединении компьютер отправляет SYN, затем пустой ACK, затем ClientHello. Пустой ACK движок не видит, поэтому ClientHello получает n = 2, а не n = 3. Отсюда разница между похожими записями:
<n2— только первый перехваченный пакет: в TCP это SYN, в UDP — первая датаграмма. Во встроенных пресетах так ограничены 324 фейка для игровых UDP-портов (профиль «Игровые UDP порты»): игре нужен обман только на первом пакете;-n2— SYN и ClientHello;-d1— с начала по ClientHello: SYN не несёт данных, поэтомуdу него 0, а ClientHello — первый пакет с данными.
Если нужна точная нумерация, добавьте в пресет --wf-tcp-empty=1 — тогда пустые ACK будут перехватываться и считаться (ценой нагрузки на процессор). Если нужно «первый пакет с данными», используйте d: его пустые пакеты не сбивают. Во встроенных пресетах Zapret GUI --wf-tcp-empty=1 стоит только в одном из 136.
Значения по умолчанию и входящие пакеты
Если диапазон не задан, действуют --out-range=a и --in-range=x: стратегиям достаются все исходящие пакеты и ни одного входящего. Входящие нужны немногим функциям — например, circular, которая по ответу сервера понимает, сработала ли стратегия. Для неё входящие пакеты включают явно и только на начало соединения. Пример из руководства движка:
--out-range=-s34228
--in-range=-s5556 --lua-desync=circular
--in-range=x
--payload=tls_client_hello
--lua-desync=fake:blob=fake_default_tls:badsum:strategy=1
--lua-desync=multidisorder:strategy=2
Первая строка ограничивает всю цепочку первыми 34 228 байтами исходящего потока (порог детектора успеха circular плюс один пакет). Вторая даёт circular входящие пакеты до позиции 5556. Третья снова выключает входящие для всех остальных строк профиля.
Как это выглядит в Zapret GUI
В шапке страницы профиля диапазон показан словами: -d8 — «первые 8 пакетов с данными», -n2 — «первые 2 пакета». Задаётся он в условиях профиля вместе с портами и списками. На вкладке «Текст профиля» видна сама строка --out-range, а кнопка «Что это?» рядом с «Сохранить текст профиля» объясняет, что значит каждая часть профиля. Если готовая стратегия работает только на части пакетов, смотрите сначала на диапазон: -d8 и <n2 дают стратегии совсем разные пакеты.
Частые ошибки
| Что написано | Что происходит | Как правильно |
|---|---|---|
--out-range=n3-n3, чтобы попасть в ClientHello | в winws2 это следующий пакет с данными, а не ClientHello | d1-d1 или --wf-tcp-empty=1 |
--in-range не задан у circular | функция не видит ответов сервера и не понимает, сработала ли стратегия | --in-range=-s5556 перед circular, затем --in-range=x |
диапазон записан после --lua-desync | на эту строку он не действует, только на следующие | ставьте диапазон перед строками стратегии |
d1<d1 | пустой диапазон, стратегия не сработает ни разу | d1-d1 |
Источники
📚 См. также
- —payload — второй внутрипрофильный фильтр: на какой тип содержимого реагировать
- Фильтры профиля — как выбирается сам профиль
- Профиль — из чего состоит профиль и в каком порядке читаются строки
- —lua-desync — стратегии, которые ограничивает диапазон
- syndata — стратегия, которой нужен самый первый пакет TCP (SYN)
🤖 Эти статьи открыты — можно обучать на них ИИ
При желании вы можете натренировать ИИ на наших статьях. Исходное форматирование доступно в Forgejo: исходник этой заметки · скачать весь репозиторий одним zip-архивом.